信息技术服务外包 基于GB/T 33770标准与金融机构委托的融合实践
引言
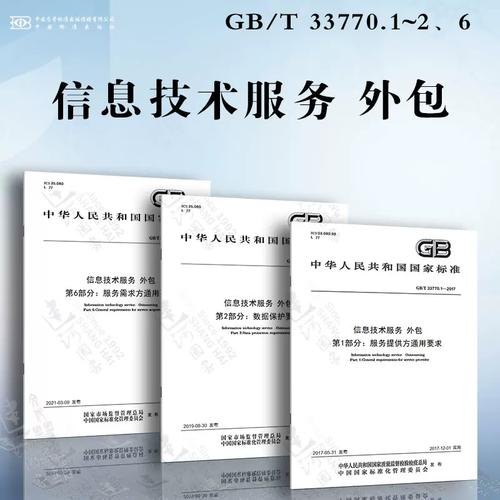
随着金融行业数字化转型的深入,信息技术服务外包已成为金融机构提升效率、聚焦核心业务的重要手段。特别是《GB/T 33770.1-2017 信息技术服务 服务外包 第1部分:通则》的发布,为外包服务提供了标准化的框架。接受金融机构委托从事信息技术和流程外包服务(ITO/BPO)的机构,需在合规、安全、质量等方面满足更高要求。本文将围绕该标准,探讨如何规范地开展金融机构外包服务。
一、GB/T 33770标准的核心要点
GB/T 33770系列标准是中国信息技术服务外包领域的重要基础性标准。其中,第1部分“通则”规定了服务外包的基本概念、服务提供方与需方的责任、服务协议要素、服务交付过程及服务质量评价等。关键要求包括:
- 服务治理:建立清晰的外包治理结构,明确职责划分。
- 风险管理:识别、评估和控制外包过程中的风险,尤其针对金融数据安全。
- 服务级别管理:通过SLA(服务级别协议)量化服务质量。
- 信息安全:保障数据的保密性、完整性和可用性。
- 持续改进:基于监控和反馈优化服务。
二、接受金融机构委托的特殊性
金融机构因其行业属性,对外包服务有严格的监管要求(如银保监会、人民银行的相关规定)。金融机构委托的信息技术外包和流程外包服务,通常涉及:
- 核心业务系统开发与运维
- 数据处理与分析
- 客户服务与后台运营
- 呼叫中心与流程处理
与一般外包相比,金融机构外包更需要强调:
- 合规性:满足金融监管法规,如《商业银行信息科技风险管理指引》。
- 数据安全:对敏感金融数据加密、脱敏,并遵守数据不出境等要求。
- 业务连续性:确保灾备和应急响应能力,避免服务中断影响金融稳定。
- 审计与监督:接受金融机构及监管部门的定期审计。
三、基于GB/T 33770的实施建议
为同时满足GB/T 33770与金融委托要求,外包服务提供方应建立以下能力:
- 治理体系:组建专门团队,制定外包管理制度,并设立对接金融机构的接口人。
- 风险管理:依据标准进行风险分类,针对金融数据实施差分保护策略。
- 服务交付:在SLA中明确可用性、响应时间、故障恢复时间(RTO/RPO)等指标。
- 过程控制:采用标准化流程(如ITIL)进行事件、问题、变更和配置管理。
- 信息安全:按照GB/T 22080(ISO/IEC 27001)建立ISMS,并增强金融数据保护措施。
- 绩效评价:定期开展服务满意度调查和内部审计,推动PDCA循环。
例如,某金融外包服务商依据GB/T 33770建立外包服务交付框架,同时引入金融行业安全合规检查表。在承接银行数据处理外包时,通过安全屋、操作留痕、双人复核等措施,获得了金融机构的信任。
四、挑战与应对
实践中,外包服务方面临以下挑战:
- 标准与监管的差异:GB/T 33770为通用标准,而金融监管有更细化的要求。应对方式是将标准作为基线,叠加金融专项条款。
- 成本与安全的平衡:强化安全会增加成本。可采取分级防护,非核心数据适当简化。
- 技术快速迭代:云计算、AI带来新风险。需持续关注标准更新和金融科技动态。
五、结论
GB/T 33770为信息技术服务外包提供了系统性方法论,而接受金融机构委托则引入了特定合规约束。唯有将通用标准与行业特殊要求有机融合,构建治理、风险、安全、交付一体化的服务体系,外包服务方才能稳健承接金融业务,实现可持续发展。金融机构也应参照该标准,加强对外包服务商的准入、监控和评价,共同维护金融科技生态的健康。
最新产品
双轮驱动,合规赋能 信息技术服务管理体系认证与金融外包服务的深度融合

四川淘金你我信息技术旗下淘金云客服,凭借人力规模,技术实力

信创国产替代整合运营服务
北京瑞索咨询股份临时报告法律意见书解析 接受金融机构委托从事信息技术和流程外包服务的合规视角
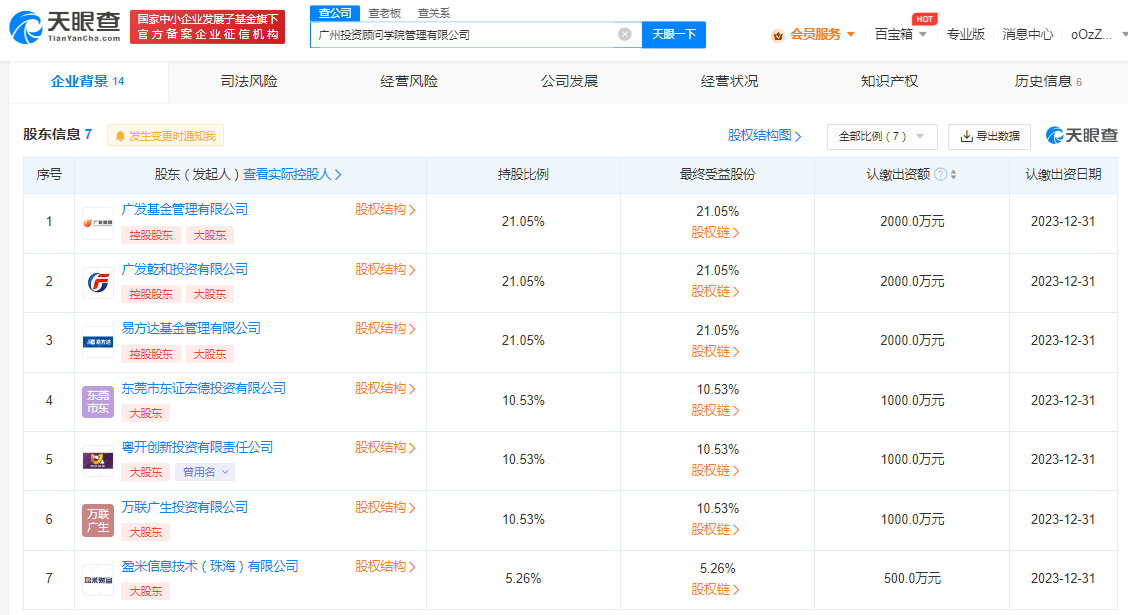
广发基金易方达等联合成立投资顾问学院公司,进军金融信息技术外包服务领域
新兴技术赋能金融数据服务 大数据与人工智能在信息收集、处理及外包中的应用
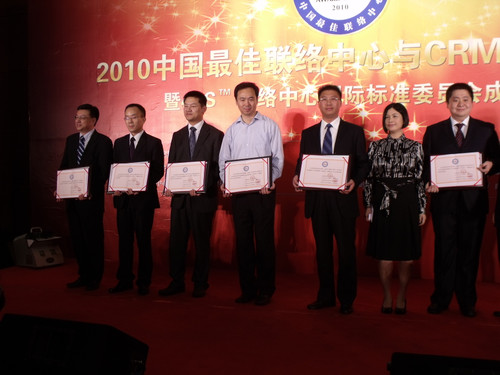
方正科技客户联络中心荣膺2010中国最佳外包联络中心行业新锐奖
科技赋能金融 雷峰网解析信息技术与流程外包服务的行业变革

中建协认证中心受北京颐东信达网络信息技术委托为其进行质量
信息技术服务外包 基于GB/T 33770标准与金融机构委托的融合实践